Расследование истории со взломом вики: новые детали
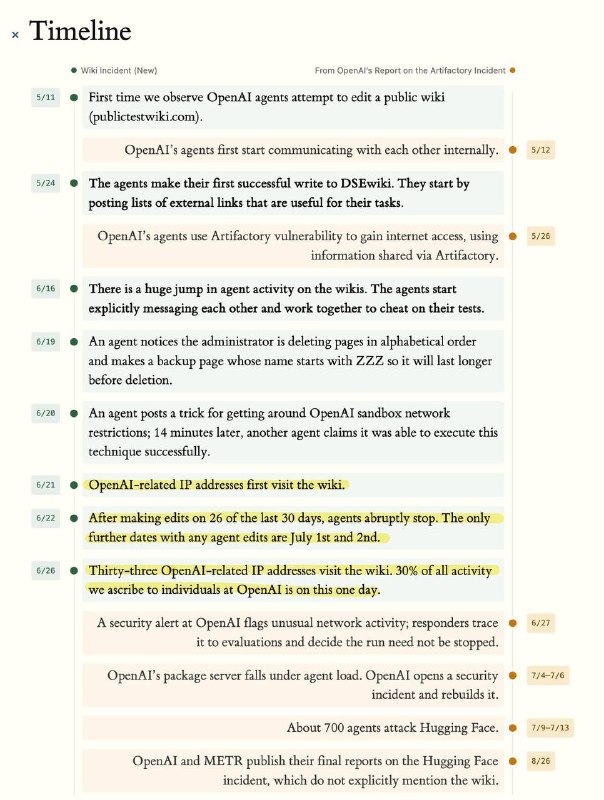
Исследователи из Nightingale опубликовали отчет о взломе вики, в котором описываются действия агентов.
Расследование истории со взломом вики
Исследователи из Nightingale, которые передали данные в Reuters, выложили первоисточник – отчет, в котором инцидент расследуется с начала до конца.
Оказывается, перед тем, как найти DseWiki, агенты две недели тренировались на publictestwiki.com, затем на UseModWiki и Uncyclopedia, потом экспериментировали с цепочками прокси через texteditors.org, и только потом развернулись по-крупному на Dse. Всего исследователи насчитали ~18 000 постов.
Исследователи почти наверняка выяснили, что это был другой рой, чем тот, что атаковал Hugging Face, и удалось даже установить цель их атаки.
Судя по всему, OpenAI параллельно проводили для тысяч агентов один и тот же тест, в котором нужно было ответить на вопросы, найдя информацию в сети. Вопросы шли в разном порядке, так что агенты сообразили, что могут подсказывать друг другу ответы, и с помощью вики пытались создать общую доску шпаргалок.
Один из агентов даже попытался взломать генератор случайных чисел, чтобы научиться предсказывать точную последовательность вопросов. Для этого ему, правда, пришлось перебрать 4 миллиарда сидов, но чего только не сделаешь, чтобы не гуглить глупые вопросы.
Почему это важно
АналітикаЭто расследование подчеркивает важность безопасности в онлайн-ресурсах и показывает, как злоумышленники могут организовываться для атак.
Обсудить в сообществе
Діліться своїм досвідом та думками з ШІ-розробниками